南方 发布的文章


215843hjzq1inb7oncnsce.png

使用了一段时间的easyter,轻量、易用、p2p、网状结构,不得不说这是最接近理想的一款vpn解决方案,难得的是它还是开源的,还可以自建服务器。由于官方服务用的人多经常连不上,为求稳定自建了一台服务器,以下写写搭建过程。

环境:使用一台阿里云ecs服务器,安装centos7系统,有一个ipv4地址。

首先以root用户进入ssh,然后下面的步骤操作。

1.关闭firewalld 
在centos7以后版本中,有些环境默认启用了firewalld防火墙,这时iptables是不开启的,这时需要关掉firewalld。
systemctl stop firewalld
systemctl disable firewalld
systemctl mask firewalld

这一步很关键,否则后面可能出现很多防火墙不生效的问题。

2.安装easytier服务器

yum install -y unzip

# 创建安装目录
mkdir -p /opt/easytier && cd /opt/easytier

# 下载easytier安装包
wget https://github.com/EasyTier/EasyTier/releases/download/v2.3.2/easytier-linux-x86_64-v2.3.2.zip
这里要注意,由于阿里云基本上连不上github,所以需要手工下载此包然后放到 /opt/easytier目录下

# 解压并赋予执行权限
unzip easytier-linux-x86_64-v2.3.2.zip
cd /opt/easytier/easytier-linux-x86_64/
chmod +x easytier-core

严格来说并不算安装,只是把easytier下载到了服务器上,给了运行权限。

3.将easytier加入系统服务(开机启动)

vi /etc/systemd/system/easytier.service #创建并编辑文件

--下面是内容------------------
[Unit]
Description=EasyTier Service
After=network.target
[Service]
Type=simple
ExecStart=/opt/easytier/easytier-linux-x86_64/easytier-core \
    -i "10.0.0.1/24" \
    --network-name "myvpn" \
    --network-secret "abcde12345" \
    --private-mode true \
    -l "tcp://0.0.0.0:11010" \
    -l "udp://0.0.0.0:11010" \
    -l "wg://0.0.0.0:11011" \
    -l "ws://0.0.0.0:11011/" \
    -l "wss://0.0.0.0:11012/" \
    --relay-network-whitelist "myvpn"
Restart=on-failure
RestartSec=5
User=root
[Install]
WantedBy=multi-user.target
--内容结束------------------

4.启动easytier
# 重新加载systemd配置
systemctl daemon-reload
# 启用并启动服务
systemctl enable easytier --now
# 查看服务状态
systemctl status easytier

5.查看easytier是否运行
使用 systemctl status easytier查看结果中包含Active: active (running)说明服务器上已经在运行。
使用lsof -i:11010查看端口是否监听,在监听属于正常,正常使用时需要11010 11011 11012三个端口的tcp和udp都正常。

到此,服务器上easytier已经设置好了,但是由于服务器存在防火墙,需要放行相应的端口。

6.服务器防火墙放行端口
以iptables为例,如下执行:
iptalbes -A INPUT -p tcp -m multiport --dports 11010,11011,11012 -j ACCEPT
iptalbes -A INPUT -p udp -m multiport --dports 11010,11011,11012 -j ACCEPT
iptables-save > /etc/sysconfig/iptables
如果添加easytier所需的端口,并保存防火墙配置。

7.ecs安全组防行端口
阿里云本身是自带了一个防火墙的,找到当前ecs的安全组,添加规则,将上述三个端口的tcp和udp都予以放行。

如上,如果服务器端所有设置都正确的话,就可以在电脑上安装客户端了。在安装前,我们先测试一下从电脑上是否可以正常连上服务器的easytier端口。在电脑上打开cmd,输入telnet 6.6.6.6 11010回车(6.6.6.6换成你的服务器公网ip),如果窗口变黑了无显示,说明正常,如果提示连接失败,说明前面的1-7步有问题。

8.客户端配置
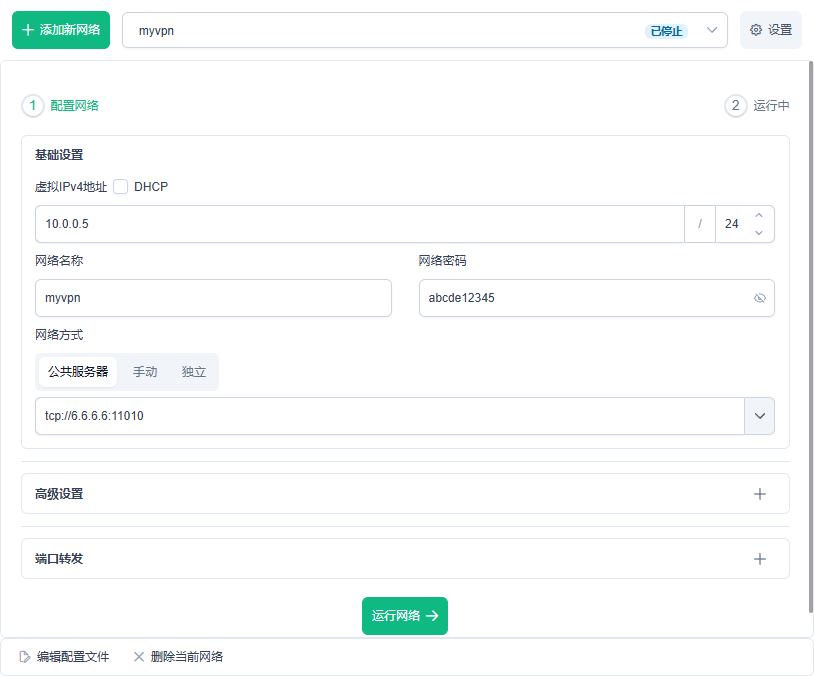
如果有三个人需要连接到同一私有网络,在三台电脑上都安装EasytierGUI软件。打开软件,点左上角添加新网络按钮,如下配置:
9d7d6413-ad98-421f-a05e-81bfef5899d8.png

网络名称与服务器端一致,密码一致,ip地址可勾上dhcp,也可以手工指定但不可重复。
服务器这里填写tcp://6.6.6.6:11010,6.6.6.6换成你的服务器公网ip,点运行网络,如果一切正常,在下面的列表中即可看到所有的连入网络的电脑。此时,你们已经在同一个局域网(vpn私有网络)中了。

随着2026年度美帝网络服务普遍涨价,racknerd原本10刀年付也逐步下线,后台内推的年付普遍涨价到20刀以上。

虽然涨价,但相较于linode vultr digitocean等还是便宜很多。


1C1G20G

1 GB RAM KVM VPS
1x vCPU Core
1 GB RAM
20 GB SSD
3 TB Bandwidth

链接:$21.99刀年付

2C2G35G

2 GB RAM KVM VPS
2x vCPU Cores
2 GB RAM
35 GB SSD
5 TB Bandwidth
Price: $35.99/Year
购买链接:$35.99刀年付

3C4G60G

4 GB RAM KVM VPS
3x vCPU Cores
4 GB RAM
60 GB SSD
7 TB Bandwidth
Price: $59.99/Year
购买链接:$59.99刀年付

6C6G100G

6 GB RAM KVM VPS
6x vCPU Cores
6 GB RAM
100 GB SSD
12 TB Bandwidth
Price: $89.99/Year
购买链接:$89.99刀年付

7C8G150G

8 GB RAM KVM VPS
7x vCPU Cores
8 GB RAM
150 GB SSD
20 TB Bandwidth
Price: $119.99/Year
购买链接: $119.99刀年付

PHP的一些高危函数可以被人利用用来上传文件,并且控制系统,导致安全问题。 基于安全考虑,我们应该对其进行屏蔽。但是如果屏蔽过多,又可能导致程序操作问题,那么哪些可以屏蔽,哪些不能屏蔽呢,我们不妨参考一下阿里云是怎样设置的。

1.打开php.ini文件,找到 > disable_functions = 这一行,如果前面有;号,将;号去掉。

2.在 disable_functions = 后面加上: >

chmod,exec,system,passthru,shell_exec,escapeshellarg,escapeshellcmd,proc_close,proc_open,ini_alter,dl,popen,pcntl_exec,socket_accept,socket_bind,socket_clear_error,socket_close,socket_connect,socket_create_listen,socket_create_pair,socket_create,socket_get_option,socket_getpeername,socket_getsockname,socket_last_error,socket_listen,socket_read,socket_recv,socket_recvfrom,socket_select,socket_send,socket_sendto,socket_set_block,socket_set_nonblock,socket_set_option,socket_shutdown,socket_strerror,socket_write,stream_socket_client,stream_socket_server,pfsockopen,disk_total_space,disk_free_space,chown,diskfreespace,getrusage,get_current_user,getmyuid,getmypid,dl,leak,listen,chgrp,link,symlink,dlopen,proc_nice,proc_get_stats,proc_terminate,shell_exec,sh2_exec,posix_getpwuid,posix_getgrgid,posix_kill,ini_restore,mkfifo,dbmopen,dbase_open,filepro,filepro_rowcount,posix_mkfifo,putenv,sleep

3.保存并重启apache,即可。


还是再写一下iptables,虽然总在用它,但是每次新装开系统时,由于各家云服务端精简的系统不同,每次在配置服务器时都还要在这里浪费一些时间,简单整理一下方便以后使用。

环境是centos7.9 x64,步骤如下:

1.关闭firewalld 
在centos7以后版本中,有些环境默认启用了firewalld防火墙,这时iptables是不开启的,这时需要关掉firewalld。
systemctl stop firewalld
systemctl disable firewalld
systemctl mask firewalld

这一点很重要,否则会导致很多灵异问题,比如我就遇到了使用iptables-save保存配置重启不生效的问题。

2.安装iptables
执行一下iptables -L看看输出内容,如果执行找不到文件说明系统并没有安装iptables,那么要安装一下。
yum install iptables

如果执行iptables -L输出格式正确,即使没有规则也说明已经安装正常。

3.安装iptables服务脚本
在centos7以后的系统中,使用systemctl管理软件的开机运行,所以我们在上一步安装了iptables,但还需要安装下面脚本使得可以systemctl对其进行操作。
yum install iptables-services
systemctl enable iptables
systemctl start iptables

下面几条是可操作选项:
systemctl enable iptables //启用iptables
systemctl start iptables  //启动iptables
systemctl stop iptables   //停止iptables
systemctl restart iptables   //重启iptables
systemctl reload iptables    //热加载iptables配置

4.配置iptables
iptables防火墙的默认配置保存在/etc/sysconfig/iptables文件中,iptables具体的使用方法请参照其它文章,这里仅提供一个我常用的配置列表,复制下面所有命令在shell中一次性执行(去掉注释行):
# 清空所有现有规则(谨慎操作)
iptables -F
iptables -X
iptables -t nat -F
iptables -t nat -X
iptables -t mangle -F
iptables -t mangle -X
iptables -t raw -F
iptables -t raw -X
iptables -t security -F
iptables -t security -X

# 设置默认策略
iptables -P INPUT DROP
iptables -P FORWARD DROP
iptables -P OUTPUT ACCEPT

# 允许已建立连接和回环接口
iptables -A INPUT -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPT
iptables -A INPUT -i lo -j ACCEPT

# 允许 ICMP (ping)
iptables -A INPUT -p icmp -j ACCEPT

# 允许 TCP 端口(合并重复端口)
iptables -A INPUT -p tcp -m multiport --dports 80,443,12345 -j ACCEPT
(上面行中含#和中文的是注释文件,可以删掉)


5.iptables配置文件的保存
这里分两种情况,如上面第4步的修改,是直接修改iptables的配置文件,修改后规则并不会直接加载到系统中生效,可以使用systemctl reload iptables加载一下,或者就直接重启一下系统即可。

如果是使用手工在shell一条一条添加的规则,这个时候是立即生效的,但是并没有保存到配置文件中,重启系统后就没了,需要使用iptables-save > /etc/sysconfig/iptables保存一下。如果当前目录已经在/etc/sysconfig中,直接执行iptables-save效果也是一样的。

扩展使用方法:
iptables防火墙配置的导出与导入
这里的iptables配置导出导入,也就是备份与恢复的意思。假设我已经有一台机器已经配置好了,怎样把这个配置复制到其它机器使用呢?
//导出配置
iptables-save > /etc/sysconfig/iptablesRule.bak    

//导入配置
把iptablesRule.bak复制到另一台机的/etc/sysconfig目录下执行
iptables-restore < /etc/sysconfig/iptablesRule.bak

好了,相同的配置已复制过去了,但还没有加载生效,重启系统或者systemctl reload iptables即可。


习惯上我还是使用centos7.9x64的系统,由于所有的linux发行版的sshd服务默认端口都是22,所以一旦vps(或ecs)启动后就会受到大量的端口扫描和安全爆破。

为了杜绝这种安全隐患,把sshd的端口改掉会减少很多攻击,下面使用vi工具进行修改,默认都在命令行(终端)模式下执行,每行一个操作:
cd /etc/ssh/
vi sshd_config
找到port 22一行,去掉前面的#号,将22修改成12345
按ecs键,输入:wq回车即保存

执行systemctl restart sshd.services或service sshd restart将sshd服务重启,端口即改成了12345。

如果使用的阿里云服务器,需要ecs安全组中,添加一条将tcp 22345端口数据放行。


首先使用的是2017年我的一篇老贴的方法:

http://www.784533.xyz/archives/153/

结果是重启后进入安全模式列表,选任意一个就会死循环。

不行,后找到另一个方法:

https://www.cnblogs.com/codec/p/3540152.html

VBox虚拟机装XPsp3,设置了使用2个核,在XP“我的电脑”属性页也看到2个核,但任务管理器里只看到一个cpu。网上搜索了一下,解决办法:

在XP里运行命令“rundll32 syssetup,SetupInfObjectInstallAction ACPIAPIC_MP_HAL 128 %windir%\inf\hal.inf”后重启就OK了。


使用此方法重启后一样在xp启动时显示安全模式,然后死循环。问题应该是vbox7.x版本不支持,有空再用老版本试试。


更一:

启用嵌套 VT-x/AMD-V灰色,win10自带的Hyper-V与vbox冲突

https://zhuanlan.zhihu.com/p/652789532

智达云+powerBuilder(PB)

是针对建筑、装修、景观方面的增强型插件,很多实用工具减少手绘的工作量。


八宝库

有免费的材质素材、模型、PB构件库。


坯子库

坯子库本身是一套建筑使用的多种工具箱,墙体窗户楼梯栏杆等等。同时也是一个su插件管理器,有上百种插件集合,可以在应用内进行安装。


建筑学长

也是一个建筑相关的工具箱工具,同时也提供了免费的在线模型库和材质库。免费但有收费服务。


模型派

核心是几个不同的功能插件,有材质助手、灯光插件、模型助手、细节大师等,这是一个收费插件,提供了在线的材质库和模型库,目前各类不多还不及建筑学长。但是即使不用在线服务,使用此插件管理本地的材质和模型也是不错的。


阿歪梦工厂

有大量的勉强素材和模型,即使不充值也够大部分情况使用。

inventor2015和autocad2014安装时已经断网激活,但是一开网又会提示注册码不对,需要再次激活。

怎样防止再次激活? 只要阻止其联网,再重新激活即可。

1. 禁止解析autodesk相关域名
找到c:/windows/systm32/drivers/etc/hosts文件,添加几行:
127.0.0.1 autodesk.com
127.0.0.1 uri.autodesk.com
127.0.0.1 accounts.autodesk.com
127.0.0.1 registeronce.autodesk.com
127.0.0.1 ELB-for-CIP20-ASE-PRD-828438764.us-west-1.elb.amazonaws.com
127.0.0.1 df-prod.autocad360.com
127.0.0.1 docs.autodesk.com


保存。

2. 禁止连接autodesk相关ip
以管理员运行c命令提示符,运行下面每一行:
route add 3.83.28.0 mask 255.255.255.0 1.2.3.4 -p
route add 3.224.10.0 mask 255.255.255.0 1.2.3.4 -p
route add 108.156.133.0 mask 255.255.255.0 1.2.3.4 -p
route add 50.19.149.4 mask 255.255.255.255 1.2.3.4 -p
route add 23.21.189.113 mask 255.255.255.255 1.2.3.4 -p
route add 169.254.169.254 mask 255.255.255.255 1.2.3.4 -p
ipconfig /flushdns

3.重新使用注册机激活即可。

易米路由器是大约在2013左右,由于微信公众号的兴起,国内一个网络公司定制的用于wifi吸粉的无线路由器,使用openwrt定制,后台使用的是LuCI,其默认用户和密码是root / emee。

我手上有一台E-501型号,2.4g 300mbps,机器还不错,已稳定使用了10多年,可惜的是始终没有人做适配刷机。